เมื่อวันที่ 11 พ.ย. นายศิริโชค โสภา อดีต สส.สงขลา พรรคประชาธิปัตย์ โพสต์ข้อความผ่านเฟซบุ๊ก ว่า ตนติดตามคำให้สัมภาษณ์ของนายไชยชนก ชิดชอบ รมว.ดิจิทัลเพื่อเศรษฐกิจและสังคม และ น.ส.แนน บุณย์ธิดา สมชัย รมช.ดิจิทัลฯ เกี่ยวกับการโจมตีทางไซเบอร์ในช่วงหลายวันที่ผ่านมา ซึ่งตนฟังแล้วอดสงสัยไม่ได้ว่าคนที่รับผิดชอบความมั่นคงทางไซเบอร์ของประเทศ เข้าใจสิ่งที่ตัวเองกำลังพูดมากน้อยแค่ไหน เริ่มจากนายไชยชนกที่บอกว่าสถานการณ์ครั้งนี้อาจเป็นการโจมตีทางไซเบอร์ครั้งใหญ่ที่สุดเท่าที่เคยเกิดขึ้น ตนอยากถามว่าใหญ่ที่สุด วัดจากอะไร เพราะในทาง Cybersecurity (ความมั่นคงปลอดภัยทางไซเบอร์) ต้องแยกระหว่าง Attack Attempts (ความพยายามโจมตี) กับ Successful Breaches (การเจาะระบบสำเร็จ) สมมุติว่ามีคนพยายามเจาะระบบธนาคาร 1 ล้านครั้ง แต่ไม่สำเร็จเลยสักครั้ง จะนำตัวเลข 1 ล้านครั้งไปบอกว่าธนาคารถูกเจาะระบบครั้งใหญ่ไม่ได้
นายศิริโชค ระบุอีกว่า อีกเรื่องที่ตนสงสัยคือ นายไชยชนกประกาศว่าจะหารือกับ Apple เรื่องภัยไซเบอร์ ทั้งที่ Apple ระบุชัดเจนว่าจะไม่เปิดเผยข้อมูลที่ใช้ตัดสินใจออกคำเตือน Mercenary Spyware (โปรแกรมจารกรรมรับจ้าง) เพราะเกรงว่าคนร้ายจะนำไปใช้หลบเลี่ยงการตรวจจับ แล้วรัฐมนตรีตั้งเป้าหมายอะไรจากการประชุมครั้งนี้ และประชาชนจะได้รับประโยชน์อะไรที่เป็นรูปธรรม ส่วนการที่รัฐมนตรีบอกว่าระบบธนาคารไทยสามารถป้องกันการโจมตีได้ ตนก็อยากรู้ว่าป้องกันอะไรได้
“ถ้าเป็น DDoS หรือ Distributed Denial of Service (การระดมส่งข้อมูลจำนวนมหาศาลเพื่อทำให้ระบบไม่สามารถให้บริการได้) การป้องกันสำเร็จก็แสดงว่าระบบยังให้บริการได้ แต่ถ้าเป็น Data Exfiltration (การลักลอบนำข้อมูลออกจากระบบ) หรือ Ransomware (มัลแวร์เรียกค่าไถ่) นั่นเป็นคนละเรื่องกัน ธนาคารเปิดให้บริการตามปกติ ไม่ได้พิสูจน์ว่าระบบ Core Banking (ระบบธนาคารหลักที่ประมวลผลบัญชีและธุรกรรม) ปลอดภัยจากการโจมตีทุกรูปแบบ ที่สำคัญ ธนาคารแห่งประเทศไทยแถลงเมื่อวันที่ 9 พ.ย. ว่ายังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินไทย แล้วรัฐมนตรีมี Technical Evidence (หลักฐานทางเทคนิค) อะไรเพิ่มเติม จึงประเมินว่านี่อาจเป็นการโจมตีครั้งใหญ่ที่สุดเท่าที่เคยเกิดขึ้น” นายศิริโชค ระบุ
นายศิริโชค ระบุอีกว่า มาถึง รมช.ดิจิทัลฯ ที่พูดถึงการเตรียมรับมือภัยคุกคามระดับสูงสุด และการตรวจสอบ Firewall (ระบบควบคุมและกรองการสื่อสารผ่านเครือข่าย) ตนอยากถามว่าถ้าคนร้ายใช้ Credential Theft (การขโมยข้อมูลยืนยันตัวตน) จนได้รหัสผ่านของผู้ดูแลระบบ แล้วเข้าสู่ระบบผ่านช่องทางที่ได้รับอนุญาต Firewall อย่างเดียว จะรู้ได้อย่างไรว่าเป็นคนร้าย หรือถ้าเป็น Supply Chain Attack (การโจมตีผ่านผู้ให้บริการหรือระบบที่เชื่อมโยงกัน) โดยคนร้ายเจาะระบบบริษัทภายนอกที่มีสิทธิเข้าถึงข้อมูลอยู่แล้ว ต่อให้ Firewall ขององค์กรทำงานตามปกติ ข้อมูลก็ยังรั่วไหลได้
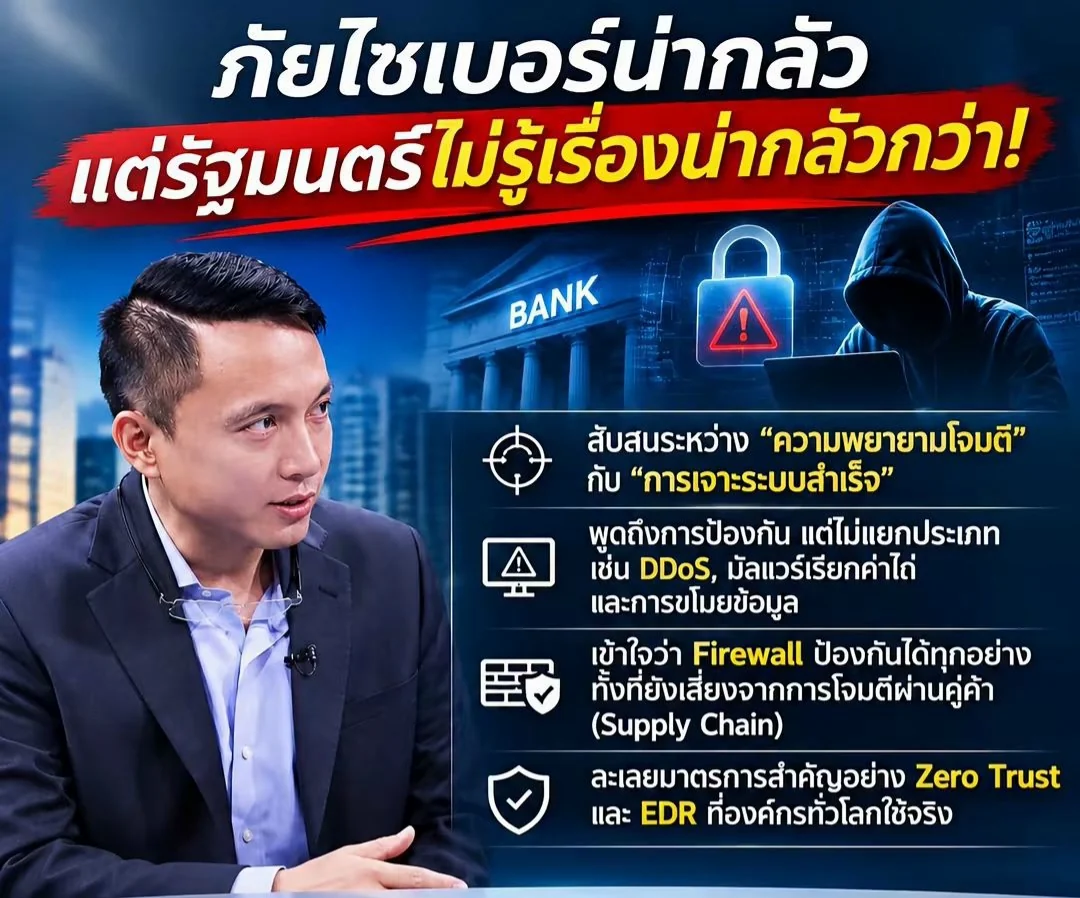
“ตัวอย่างคือกรณีการบินไทยเปิดเผยว่าข้อมูลการจองกว่า 60,000 รายการอาจถูกเข้าถึงโดยไม่ได้รับอนุญาตผ่านระบบของ Amadeus (ผู้ให้บริการระบบจองตั๋วภายนอก) ไม่ใช่การเจาะระบบของการบินไทยโดยตรง นี่คือ Third-party Risk (ความเสี่ยงจากผู้ให้บริการภายนอก) ที่แสดงให้เห็นว่าการมี Firewall ที่แข็งแกร่งไม่ได้หมายความว่าข้อมูลจะปลอดภัย การป้องกันจึงต้องอาศัย Zero Trust Architecture (สถาปัตยกรรมความปลอดภัยที่ไม่ไว้วางใจการเข้าถึงโดยอัตโนมัติ) ร่วมกับ Endpoint Detection and Response หรือ EDR (ระบบตรวจจับและตอบสนองภัยคุกคามบนอุปกรณ์ปลายทาง) รวมถึงการตรวจสอบความปลอดภัยของผู้ให้บริการภายนอก ไม่ใช่อาศัย Firewall เพียงอย่างเดียว” นายศิริโชค ระบุ
นายศิริโชค ระบุว่า อีกเรื่องที่ตนสะดุดใจ คือคำเปรียบเทียบของ รมช.ดิจิทัลฯ ที่บอกว่ากระทรวงดูแลเส้นทางการสื่อสาร แต่ไม่รู้ว่ารถที่วิ่งผ่านบรรทุกอะไรมา อาจเป็นข้อมูลปกติหรือโปรแกรมอันตรายก็ได้ คำเปรียบเทียบนี้สะท้อนปัญหาสำคัญ เพราะการตรวจจับภัยไซเบอร์ไม่จำเป็นต้องเปิดอ่านข้อความทุกชิ้น แล้วถ้าคนร้ายเข้ารหัสข้อมูล รัฐบาลจะปล่อยให้ผ่านไปโดยตรวจสอบไม่ได้อย่างนั้นหรือ ในทางเทคนิค เรามี Behavioral Analysis (การวิเคราะห์พฤติกรรม) และ Anomaly Detection (การตรวจจับความผิดปกติ) ที่สามารถตรวจพบรูปแบบการสื่อสารน่าสงสัยได้ แม้ไม่สามารถอ่านข้อความที่ถูกเข้ารหัส
“ถ้ารัฐมนตรีมองว่าการตรวจสอบทำไม่ได้เพราะไม่รู้ว่ารถบรรทุกอะไรมา ก็ต้องถามว่าแล้วระบบตรวจจับภัยคุกคามที่กระทรวงฯ รับผิดชอบมีไว้ทำอะไร ผมไม่ได้คาดหวังให้รัฐมนตรีทุกคนต้องเขียนโปรแกรมเป็น แต่คนที่รับผิดชอบความมั่นคงทางไซเบอร์ของประเทศ ควรเข้าใจความแตกต่างระหว่าง Threat (ภัยคุกคาม), Vulnerability (ช่องโหว่) และ Breach (การละเมิดความปลอดภัยของระบบ) เพราะถ้าแยกเรื่องพื้นฐานเหล่านี้ไม่ออก จะกำหนดมาตรการป้องกันให้ตรงกับภัยคุกคามได้อย่างไร การประกาศว่าประเทศกำลังเผชิญภัยไซเบอร์ครั้งใหญ่ อาจทำให้ประชาชนตื่นกลัว แต่ไม่ได้ทำให้ระบบปลอดภัยขึ้น ผมไม่กลัวรัฐมนตรีที่ไม่รู้ทุกเรื่อง เพราะไม่มีใครรู้ทุกเรื่องอยู่แล้ว แต่ผมกลัวคนที่มีอำนาจตัดสินใจเรื่องความปลอดภัยของคนทั้งประเทศ โดยยังไม่เข้าใจว่าตัวเองกำลังป้องกันอะไรอยู่” นายศิริโชค ระบุ